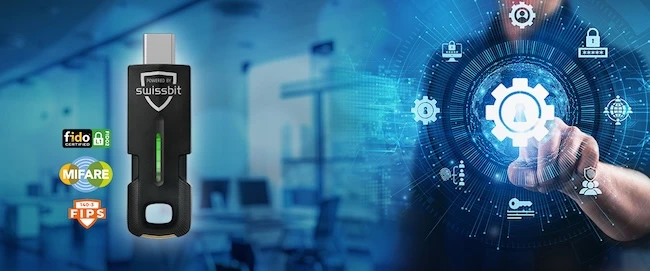
Un empleado llega a la empresa por la mañana. En la puerta de entrada, acerca una pequeña llave de seguridad al lector. La puerta se abre. Unos minutos después, usa la misma llave en su puesto de trabajo: para iniciar sesión en su ordenador, en un servicio en la nube protegido o como segundo factor al acceder a datos confidenciales de la empresa.
Sin chip de acceso adicional. Sin código de un solo uso en un teléfono inteligente personal. Sin tarjeta de contraseña debajo del teclado. Un solo dispositivo combina la identidad física y digital del empleado.
A primera vista, esto podría parecer una simple mejora en cuanto a comodidad. En realidad, se basa en un concepto de seguridad que puede resolver varios problemas empresariales comunes. Queríamos comprobar si esta promesa se cumplía en la práctica, así que probamos la Swissbit iShield Key 2 Pro MIFARE tanto como llave de seguridad digital como para nuestra propia aplicación de control de acceso sin contacto.
Tres mundos clave que hoy en día están mayormente separados.
En muchas empresas, un empleado dispone de varios métodos de acceso independientes: una contraseña para su ordenador, una aplicación o código para la autenticación de dos factores y una tarjeta o chip para acceder al edificio. Se añaden contraseñas adicionales para otras aplicaciones.
Esto funciona, pero es costoso. Los nuevos empleados deben configurarse en múltiples sistemas. En caso de pérdida, varios departamentos deben reaccionar. Si alguien deja la empresa, las cuentas digitales y los derechos de acceso físico deben bloquearse de forma segura y, de ser posible, simultánea.
Una clave de seguridad combinada no crea automáticamente un sistema de gestión único. Sin embargo, puede servir como medio común donde convergen los permisos de un empleado: digitalmente mediante FIDO2 y físicamente mediante MIFARE DESFire EV3.
Por qué una contraseña puede seguir siendo insegura a pesar de tener reglas complejas.
Una contraseña es un secreto que un usuario comparte con una página de inicio de sesión. Precisamente ahí radica el problema: un sitio web falsificado profesionalmente puede parecer casi idéntico al original. Si el empleado introduce su contraseña y, quizás, incluso un código de un solo uso, un atacante puede robar ambos.
Reglas como el uso de doce caracteres, caracteres especiales y cambios frecuentes dificultan adivinar la contraseña. Sin embargo, no impiden que alguien introduzca su contraseña correcta en un sitio web equivocado.
El phishing ya no es un problema marginal.
La perspectiva europea ilustra claramente la frecuencia con la que este tipo de ataques sirven como punto de entrada. Para su Informe sobre el panorama de amenazas de 2025, la Agencia Europea de Ciberseguridad (ENISA) analizó un total de 4875 incidentes ocurridos entre julio de 2024 y junio de 2025. El informe identificó dónde se podía evaluar el punto de entrada inicial. El phishing representa alrededor del 60 por ciento. La explotación de vulnerabilidades técnicas fue el método más común. Le siguió la explotación de vulnerabilidades técnicas con un 21,3 por ciento.
El phishing ya no se limita a correos electrónicos mal redactados con enlaces sospechosos. La ley ENISA también incluye archivos adjuntos maliciosos, publicidad manipulada y estafas telefónicas. Gracias a los servicios de "phishing como servicio", incluso los atacantes con poca experiencia técnica pueden desplegar paquetes de ataque prefabricados.
CERT-EU también observa esta tendencia entre las instituciones y los socios de la Unión Europea: la proporción de intentos clásicos de spear phishing por correo electrónico entre los intentos de acceso iniciales observados disminuyó en 2025. del 41 al 31 por ciento. Al mismo tiempo, se incrementaron otros métodos, como el phishing telefónico, la manipulación de los procesos de inicio de sesión y el abuso de los procedimientos de autorización legítimos. Por lo tanto, el ataque no está desapareciendo; simplemente se está volviendo más versátil y profesional.
Para las empresas, esto significa que simplemente advertir a los empleados sobre correos electrónicos sospechosos ya no es suficiente. Si el proceso de inicio de sesión está diseñado para minimizar el uso de contraseñas robadas y códigos de un solo uso, la mera vigilancia se convierte en una medida de seguridad técnica.
FIDO2 adopta un enfoque diferente. En pocas palabras, la clave de seguridad genera una clave digital única para cada servicio. Esta clave solo funciona con el servicio original, al igual que la llave de un edificio solo abre la cerradura correspondiente. Una copia engañosamente realista de la página de inicio de sesión no posee la clave digital correcta y, por lo tanto, no puede interceptar el acceso.
Autenticación de dos factores o ninguna contraseña.
El iShield Key 2 Pro MIFARE se puede usar de dos maneras. Con la autenticación clásica de dos factores, la contraseña permanece igual. Además, el empleado debe tener la llave de hardware registrada y confirmar el inicio de sesión en el dispositivo. En ese caso, una contraseña robada ya no es suficiente.
Si la aplicación admite el inicio de sesión sin contraseña, la llave de hardware puede sustituirla por completo. El usuario inicia sesión con el dispositivo y, según la configuración, con un PIN local. Esto no solo resulta más cómodo, sino que también elimina la contraseña como posible objetivo de ataques de phishing.
La opción más viable depende de las aplicaciones utilizadas, los servicios en la nube y la gestión de usuarios existente. Por lo tanto, lo ideal es que la implementación comience con un inventario, y no con la compra masiva de un paquete completo de tokens.
Lo que intentamos en la práctica
No nos interesaba únicamente la ficha técnica. Queríamos saber cómo funcionaba la llave en el uso diario y con nuestra propia integración técnica.
En primer lugar, registramos la iShield Key 2 Pro MIFARE como una clave de seguridad FIDO2 y la utilizamos para la autenticación de dos factores. El proceso es sencillo para el usuario: basta con conectar la clave o usarla sin contacto, iniciar sesión y confirmar con el token. Los procesos criptográficos se ejecutan en segundo plano.
A continuación, analizamos el segundo aspecto del dispositivo: la función sin contacto MIFARE DESFire. Esto resulta especialmente interesante para los sistemas de control de acceso, ya que no solo requiere un número de tarjeta fácilmente legible. En cambio, el sistema de control de acceso puede verificar si el token posee la clave secreta correspondiente.
Por qué esto es más seguro que un simple chip RFID.
Muchas soluciones sencillas de control de acceso solo reconocen el número de serie del chip. Esto es similar a que un portero deje entrar a alguien simplemente porque proporciona el número de empleado correcto. Si este número ha sido copiado, es posible que el sistema no pueda distinguir entre el original y la copia.
DESFire permite una verificación criptográfica real. En pocas palabras, el token no solo conoce el número de identificación del empleado, sino que también puede responder a una pregunta que solo se puede resolver con la clave secreta almacenada. No es necesario extraer la clave secreta del token ni transmitirla abiertamente durante cada verificación.
Además, se pueden crear áreas de datos separadas y protegidas. Estas podrían contener, por ejemplo, un identificador de autorización interno, datos de ubicación u otra información necesaria para la aplicación. Los datos apropiados siempre dependen del concepto de seguridad específico.
Nuestro vistazo bajo el capó
Para la prueba técnica, utilizamos un Identiv uTrust 3700 F CL como lector USB sin contacto. Esto se realizó a través de PC/SC, Python y pyscard Nos comunicamos directamente con el token de prueba.
A continuación, creamos una aplicación independiente con un área de datos protegida y reemplazamos la clave inicial por una clave AES generada a medida. Posteriormente, los datos de prueba solo podían leerse y modificarse tras una autenticación exitosa. Finalmente, restablecimos el token de prueba designado de forma controlada.
Para quienes tienen interés en los aspectos técnicos, esto demostró la crucial cadena de funciones. Para el usuario final, simplemente significa que el sistema no verifica cualquier número, sino la autenticidad de la autorización.
Lo que una empresa gana con esto
La mayor ventaja no reside en una sola característica técnica, sino en la interacción entre ellas:
- Menor superficie de ataque: FIDO2 proporciona una protección significativamente mejor para el acceso digital contra los ataques de phishing clásicos.
- Una rutina de trabajo diaria más sencilla: Un único dispositivo puede utilizarse para edificios, lugares de trabajo y servicios en línea compatibles.
- Menos problemas con las contraseñas: Dependiendo del sistema, la clave puede proteger las contraseñas o reemplazarlas por completo.
- Procesos más claros: La emisión, devolución, pérdida y bloqueo pueden planificarse como un proceso de identidad coherente.
- Integración flexible: La tecnología USB y NFC permite su uso con diferentes dispositivos y sistemas de acceso.
Esto puede reducir la carga de trabajo tanto para los usuarios como para el departamento de TI. Sin embargo, una implementación correcta es fundamental. Simplemente integrar varias soluciones independientes existentes en el mismo hardware sin conectar los procesos subyacentes supone un desperdicio significativo de los beneficios potenciales.
Más que iniciar sesión y abrir la puerta
La versión Pro-MIFARE no solo combina FIDO2 con el control de acceso a edificios. Gracias a su función de tarjeta inteligente PIV, también puede proporcionar certificados para el inicio de sesión en Windows, firmas digitales o cifrado. En un entorno de Active Directory y certificados configurado adecuadamente, el token se convierte así en un portador de identidad seguro para otras tareas.
La función DESFire sin contacto también puede utilizarse fuera de la puerta de entrada. La misma llave de empleado puede usarse, por ejemplo, en impresoras para FollowMe o Secure Print, para el control horario o en áreas especialmente protegidas, como las salas de servidores. Para el empleado, sigue siendo un único dispositivo; en segundo plano, los derechos de acceso correspondientes permanecen claramente diferenciados.
Un puente para sistemas más antiguos
No todas las aplicaciones existentes son compatibles con FIDO2. Por lo tanto, la versión Pro ofrece códigos de un solo uso basados en tiempo y contador (TOTP y HOTP), así como la opción de mostrar datos de acceso estáticos seleccionados mediante un teclado virtual. Esto permite integrar interfaces de administración antiguas, dispositivos de red u otros sistemas que aún no son compatibles con los métodos de autenticación modernos.
Estas características constituyen una solución provisional práctica, pero no el objetivo de seguridad definitivo. Los códigos de un solo uso y las contraseñas estáticas aún pueden ser interceptados o introducidos en un sitio web falso. Cuando FIDO2 es posible, la autenticación criptográfica vinculada al servicio real sigue siendo la opción mucho mejor.
La segunda clave forma parte del concepto.
Un dispositivo con múltiples puntos de acceso plantea una pregunta legítima: ¿Qué sucede si se pierde? En el caso del iShield Key 2 Pro MIFARE, la ausencia de una opción de exportación para los datos de acceso protegidos es una medida de seguridad intencionada. Las claves privadas, las contraseñas, los certificados y los datos OTP no deberían poder simplemente salir del token y copiarse a otro dispositivo.
Esto protege contra la copia no detectada, pero también significa que no se puede generar una clave de reemplazo después de que la original se haya perdido por duplicación. Primero debe emitirse por separado y registrarse o configurarse para las cuentas y funciones necesarias.
Si se pierde un token, sus claves de acceso digitales y derechos de acceso físico deben bloquearse de inmediato. Se recomienda contar con una segunda clave de hardware para las cuentas importantes. Como alternativa, se necesita un procedimiento de recuperación administrativa controlado que no dependa del token perdido.
Por lo tanto, el despliegue incluye no solo los dispositivos en sí, sino también reglas claras para su emisión, personalización, reemplazo, devolución y bloqueo. La segunda clave no es una duplicación innecesaria, sino una parte integral del concepto de seguridad y operación.
Nuestra conclusión: ¿Por qué seguimos haciendo esto por separado?
Nuestra prueba comenzó con la curiosidad técnica de saber qué se podía implementar en el iShield Key 2 Pro MIFARE. Sin embargo, el resultado es particularmente interesante desde una perspectiva organizativa: el inicio de sesión digital y el acceso al edificio no tienen por qué seguir siendo dos mundos separados para el empleado.
Un solo dispositivo puede desbloquear la puerta por la mañana, asegurar el lugar de trabajo y proteger el acceso a aplicaciones críticas. FIDO2 reduce la dependencia de las contraseñas y dificulta el phishing. DESFire EV3 permite un control de acceso criptográficamente seguro que va mucho más allá de la simple lectura de un número de chip.
La tecnología existe y funciona. Por lo tanto, la pregunta más interesante para muchas empresas ya no es: "¿Es posible algo así?", sino más bien: "¿Por qué seguimos gestionando la identidad digital y el acceso a los edificios por separado?".„
 Deutsch
 English (UK)
 Français
 Español